OpenAI 与 Hacktron 达成合作,查找其系统中的漏洞。阅读公告。

跳到正文 Hacktron 登录 [S]
Hacktron 登录 [S] 客户案例 博客 文档 联系我们 登录
选择示例:

Hacktron Whitebox

完整白盒渗透测试,机器般的速度。

黑盒测试缺的,正是源代码。Hacktron Whitebox 把源代码带进渗透测试,发现外部测试者看不到的业务逻辑和数据流漏洞,并逐一验证。

开始前先看价格,结束时拿到可用于 SOC 2 或 ISO 27001 的报告。

预约演示或开始渗透测试。

测试范围

一个应用,从源代码到线上环境。

代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码

已连接的仓库、公开 URL 或压缩包。

版本 分支、标签或提交。 测试范围

整个仓库,或指定文件夹。

动态测试

可选。应用 URL 和测试登录步骤。

上下文

可选。架构说明或威胁模型。

报价 开始测试
代码 已连接的仓库、公开 URL 或压缩包。 版本 分支、标签或提交。 测试范围 整个仓库,或指定文件夹。 动态测试 可选。应用 URL 和测试登录步骤。 上下文 可选。架构说明或威胁模型。 报价 开始测试 代码 已连接的仓库、公开 URL 或压缩包。 版本 分支、标签或提交。 测试范围 整个仓库,或指定文件夹。 动态测试 可选。应用 URL 和测试登录步骤。 上下文 可选。架构说明或威胁模型。 报价 开始测试 代码 已连接的仓库、公开 URL 或压缩包。 版本 分支、标签或提交。 测试范围 整个仓库,或指定文件夹。 动态测试 可选。应用 URL 和测试登录步骤。 上下文 可选。架构说明或威胁模型。 报价 开始测试

测试过程

智能体通读应用代码,追踪不可信输入从入口到使用处的完整路径。每个疑似问题都在隔离沙箱中测试,开启动态测试时直接在线上应用上验证,最终确认或排除,并写明理由。安全研究员复核结果,交付可复现的漏洞和修复建议。

创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46 创建环境 构建调用图 梳理攻击面 追踪数据流 动态测试利用 26:46

修复

在问题上点击 Remediate,Hacktron 智能体就会编写修复、跑一遍测试并提交 PR。

详细了解 Automations 。

新问题 验证 无需修复 误报 修复 测试 失败 成功 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败 新问题 验证 修复 测试 成功 无需修复 误报 失败

报告

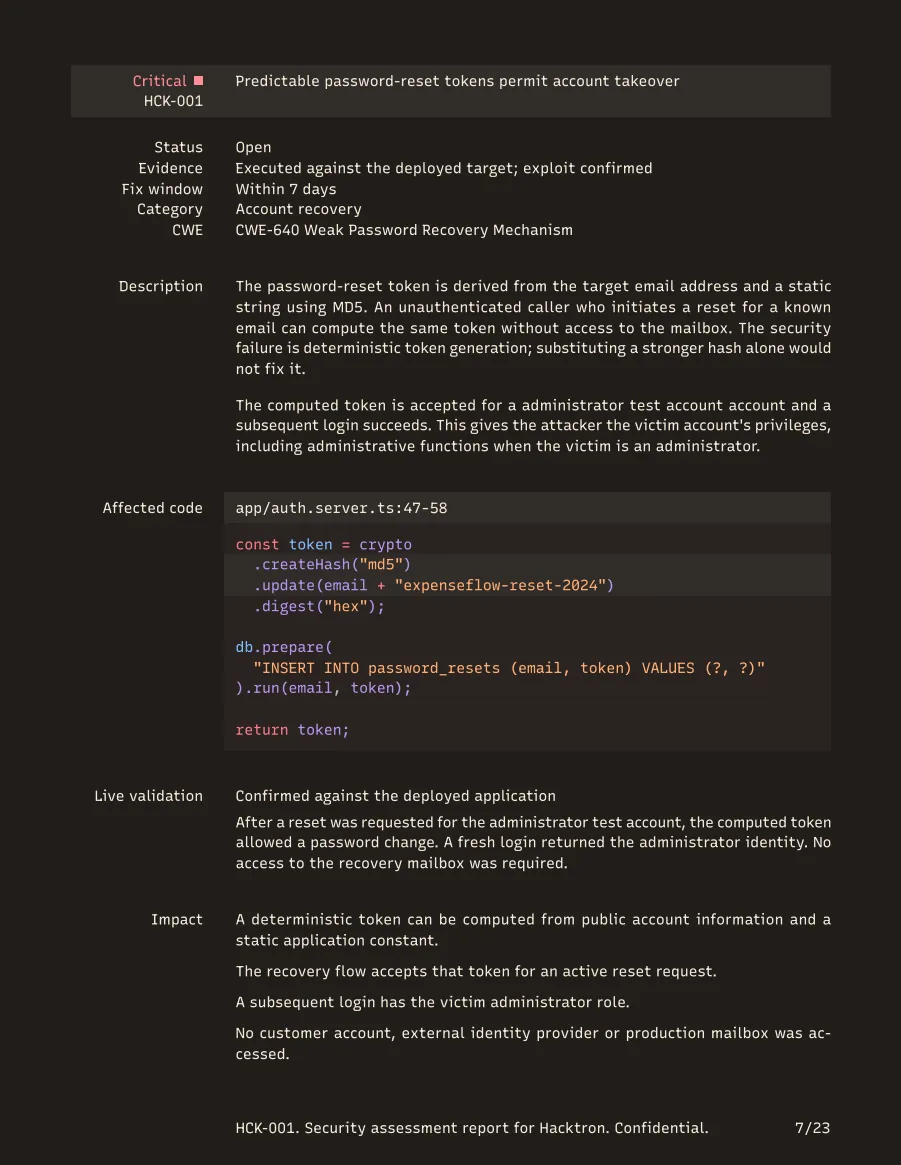
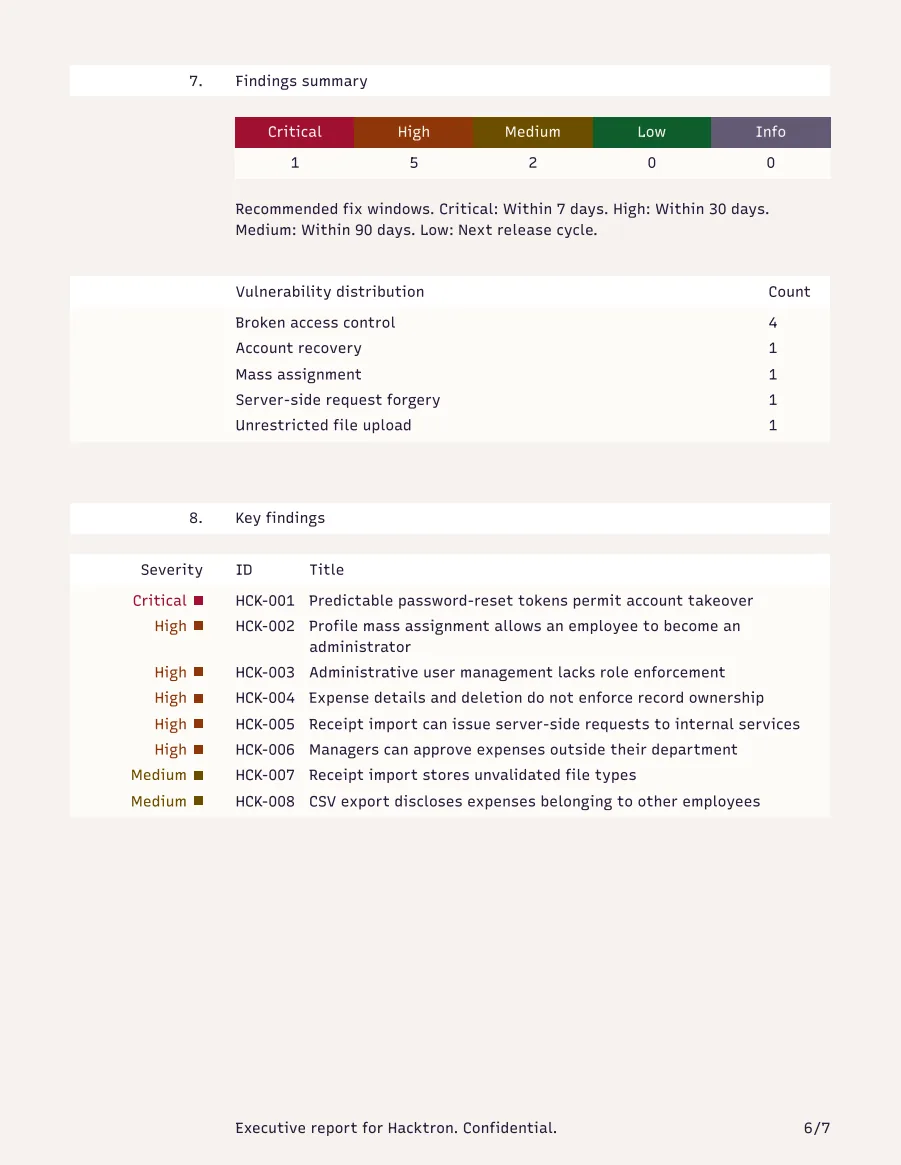
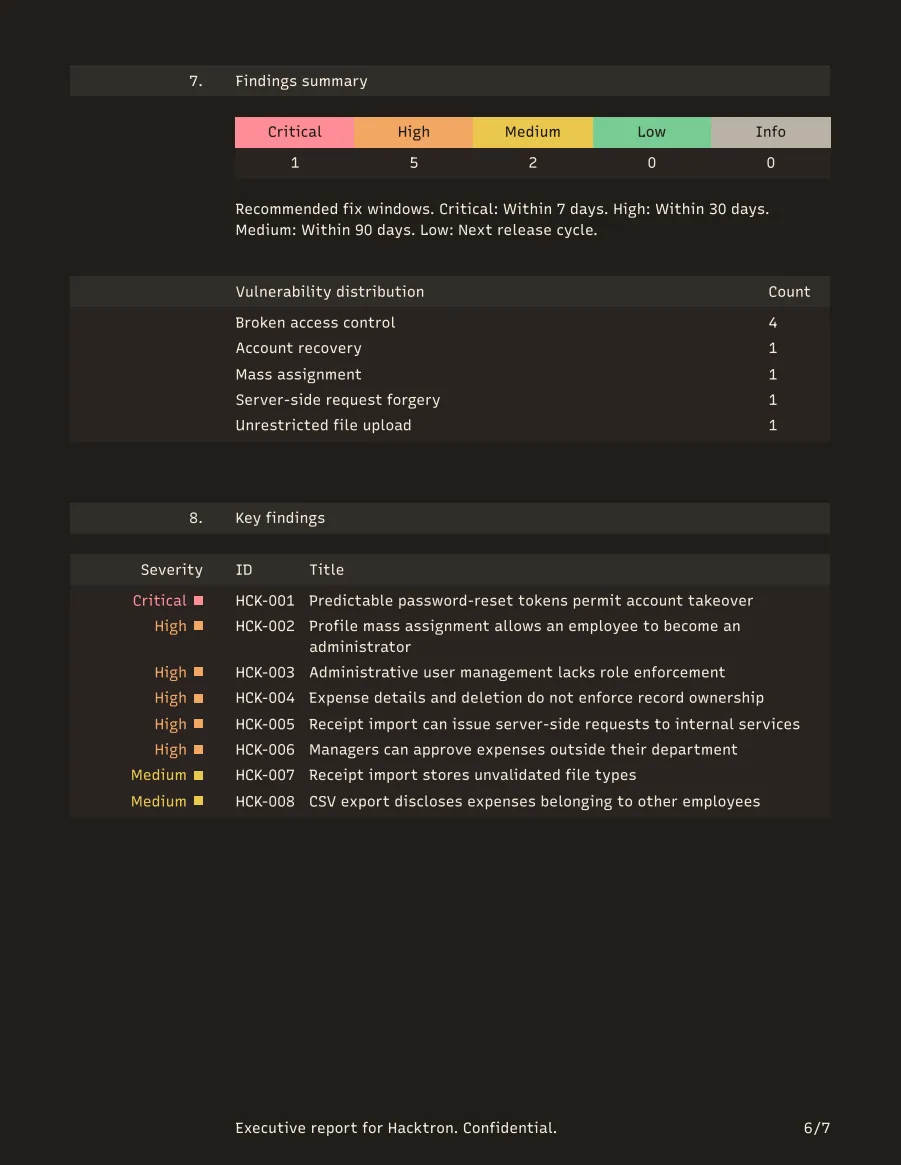
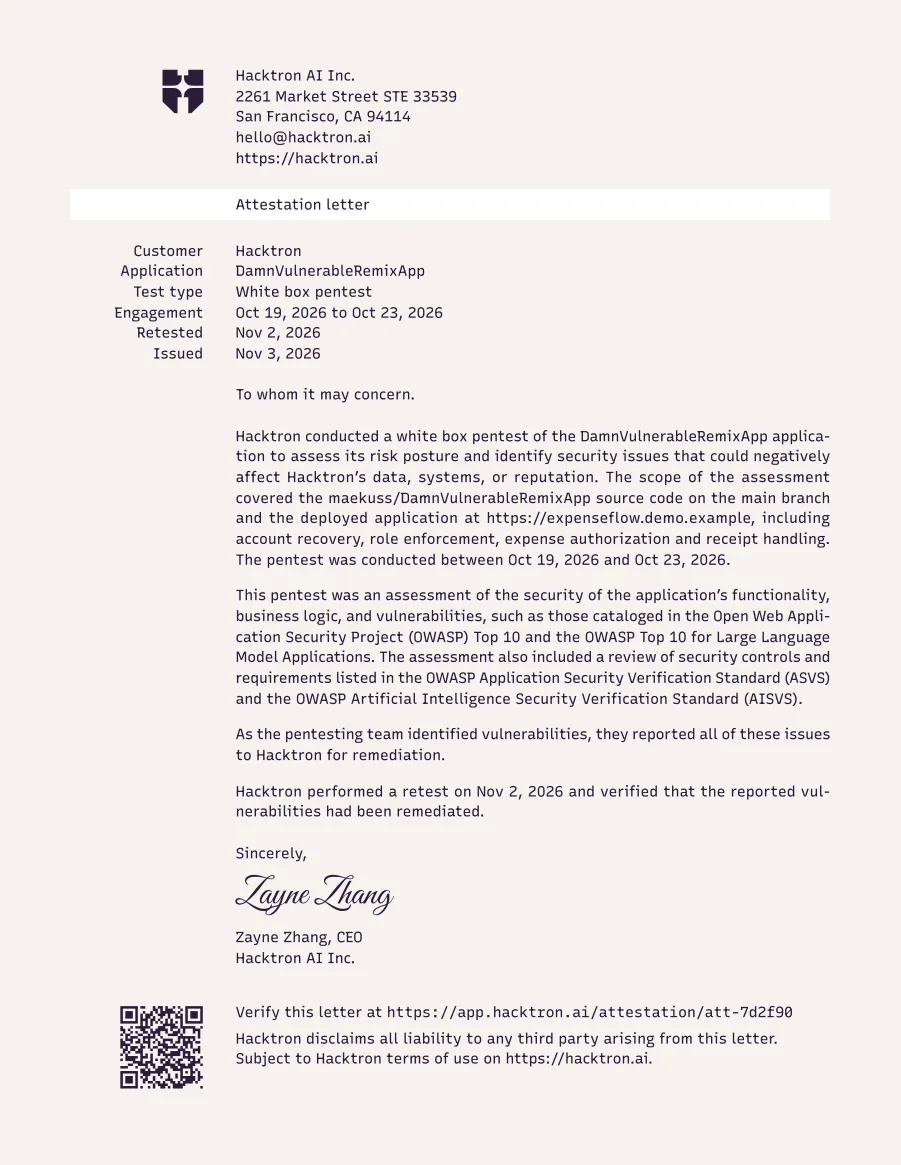
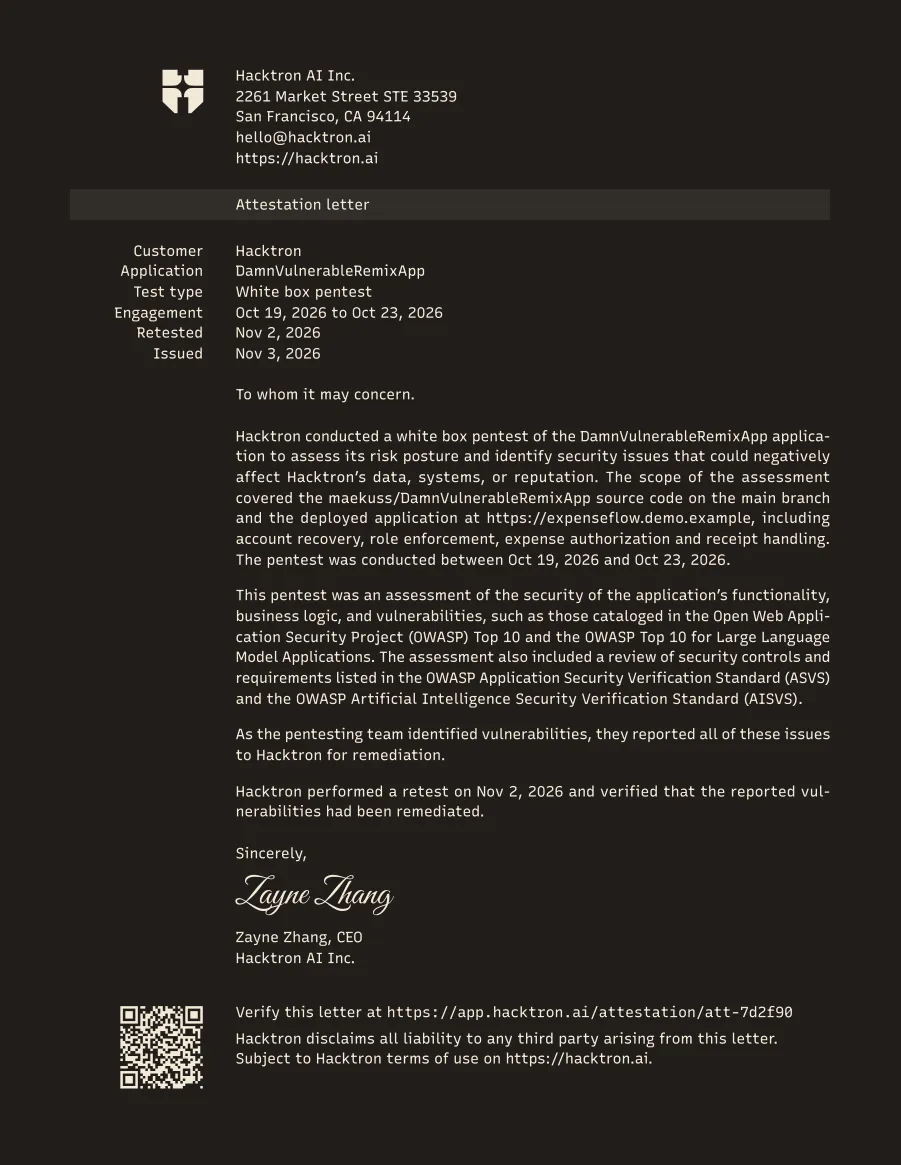
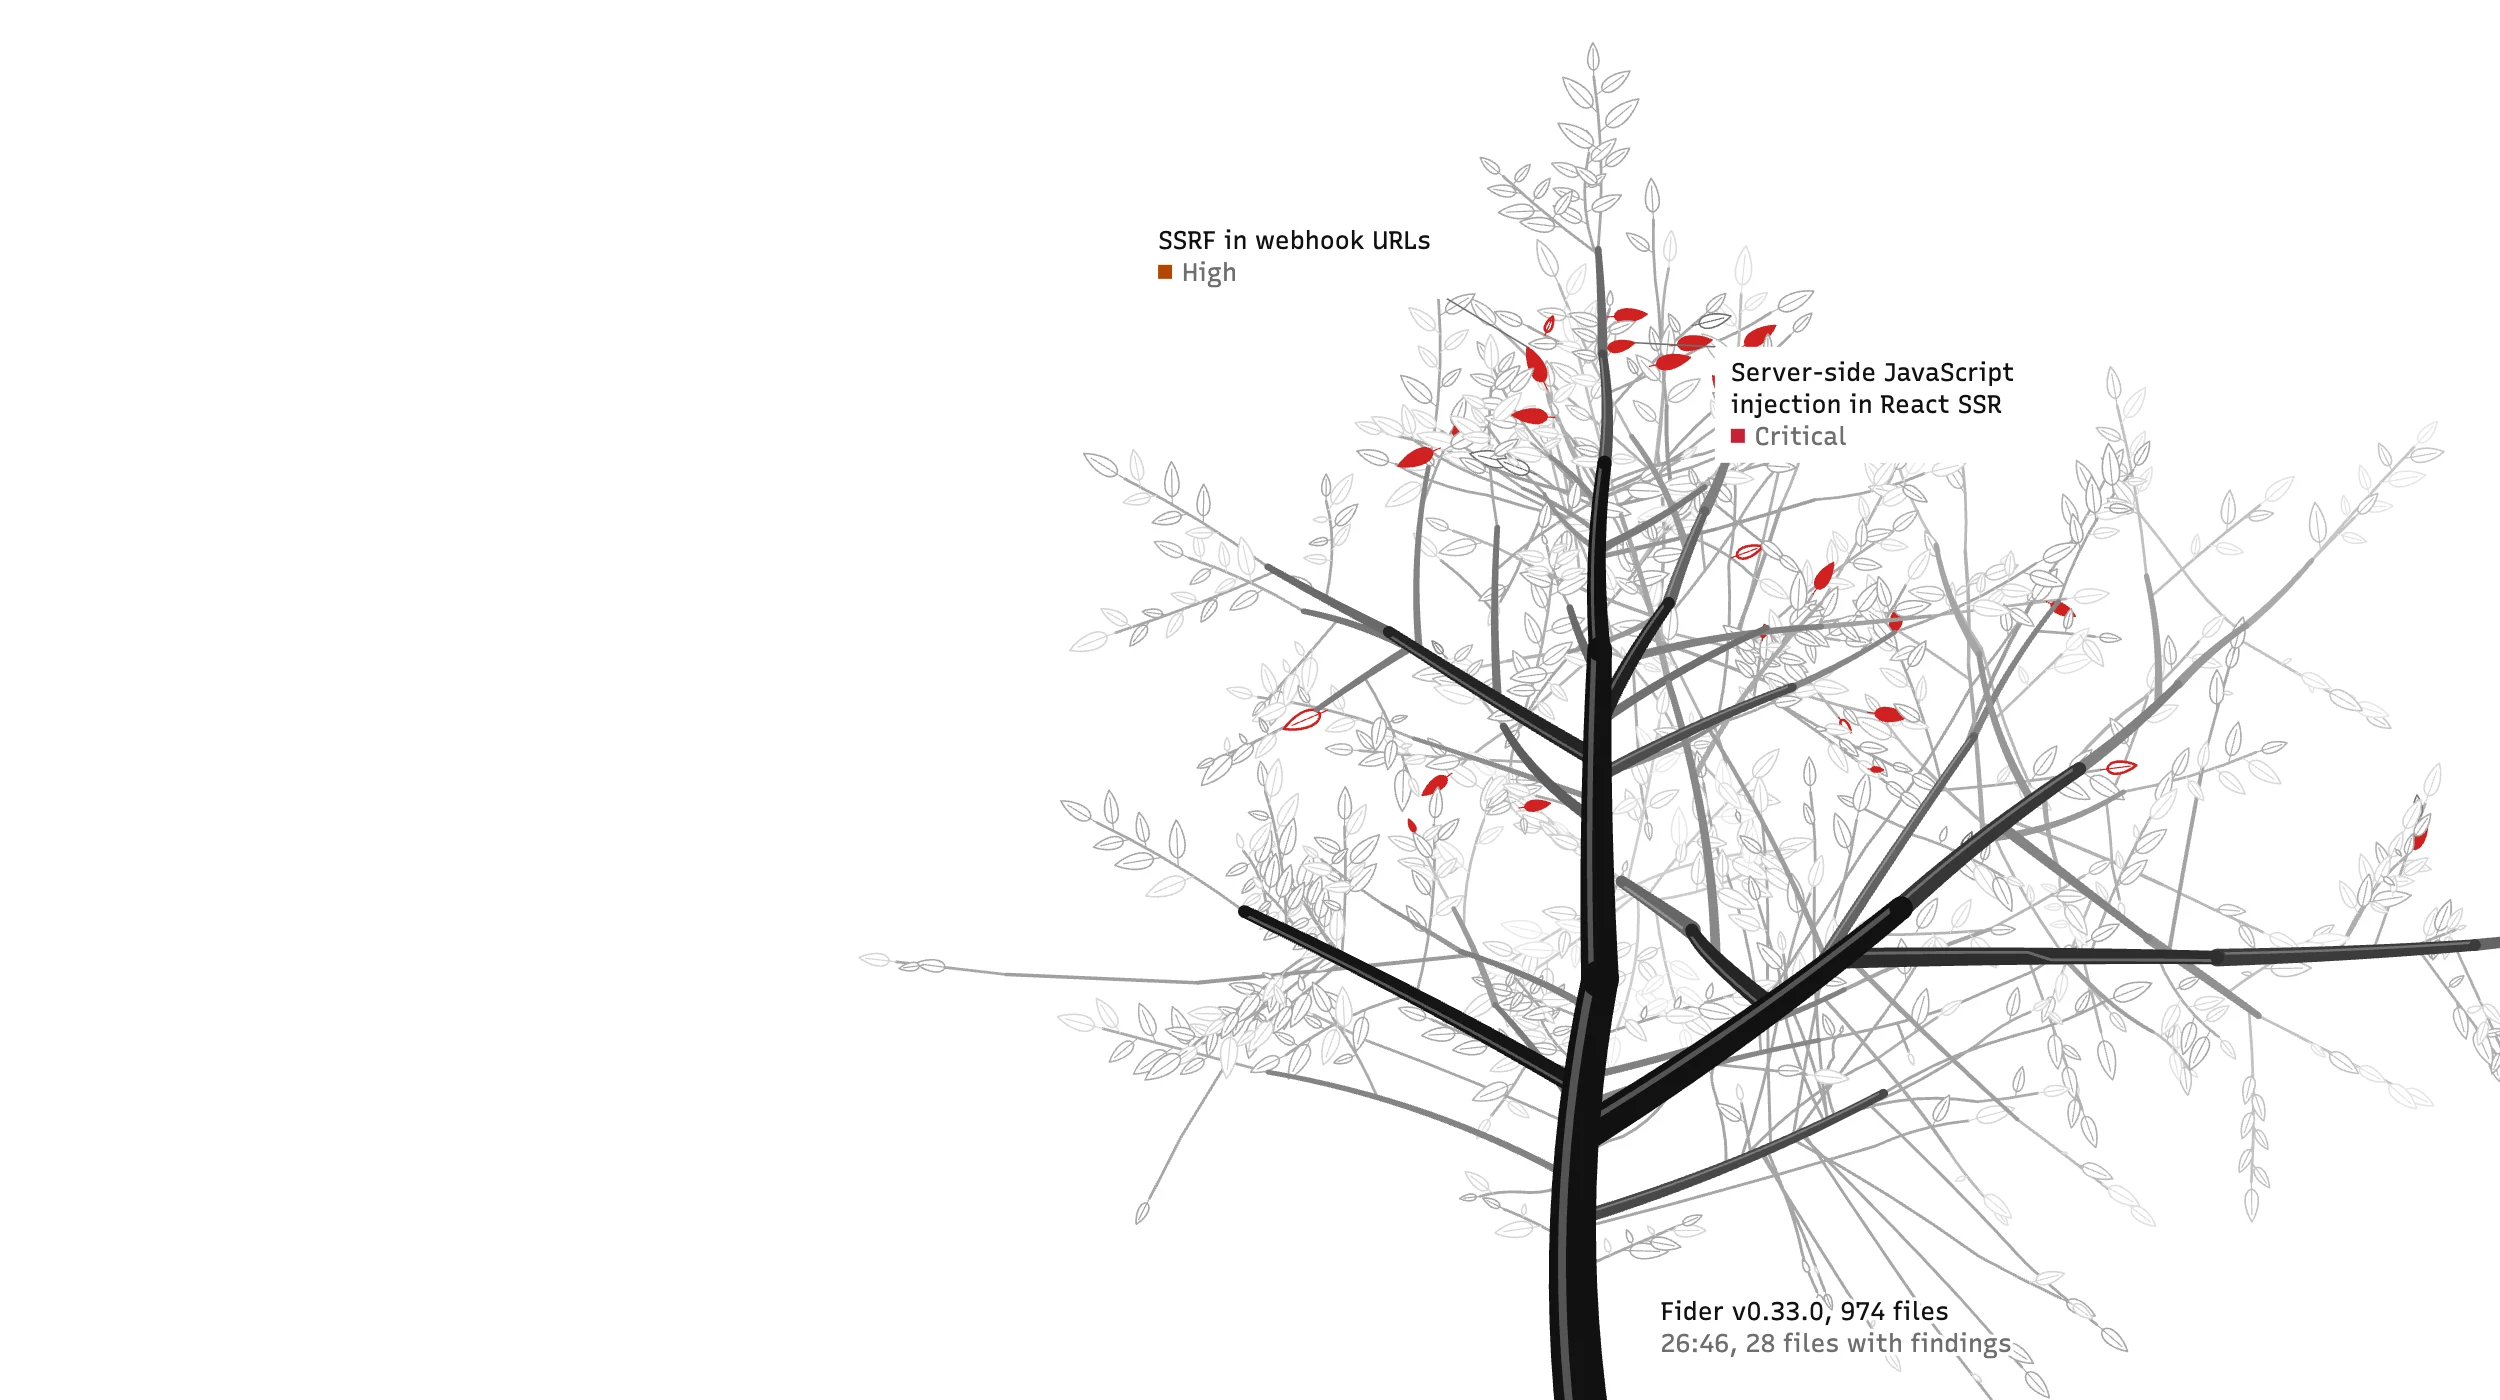
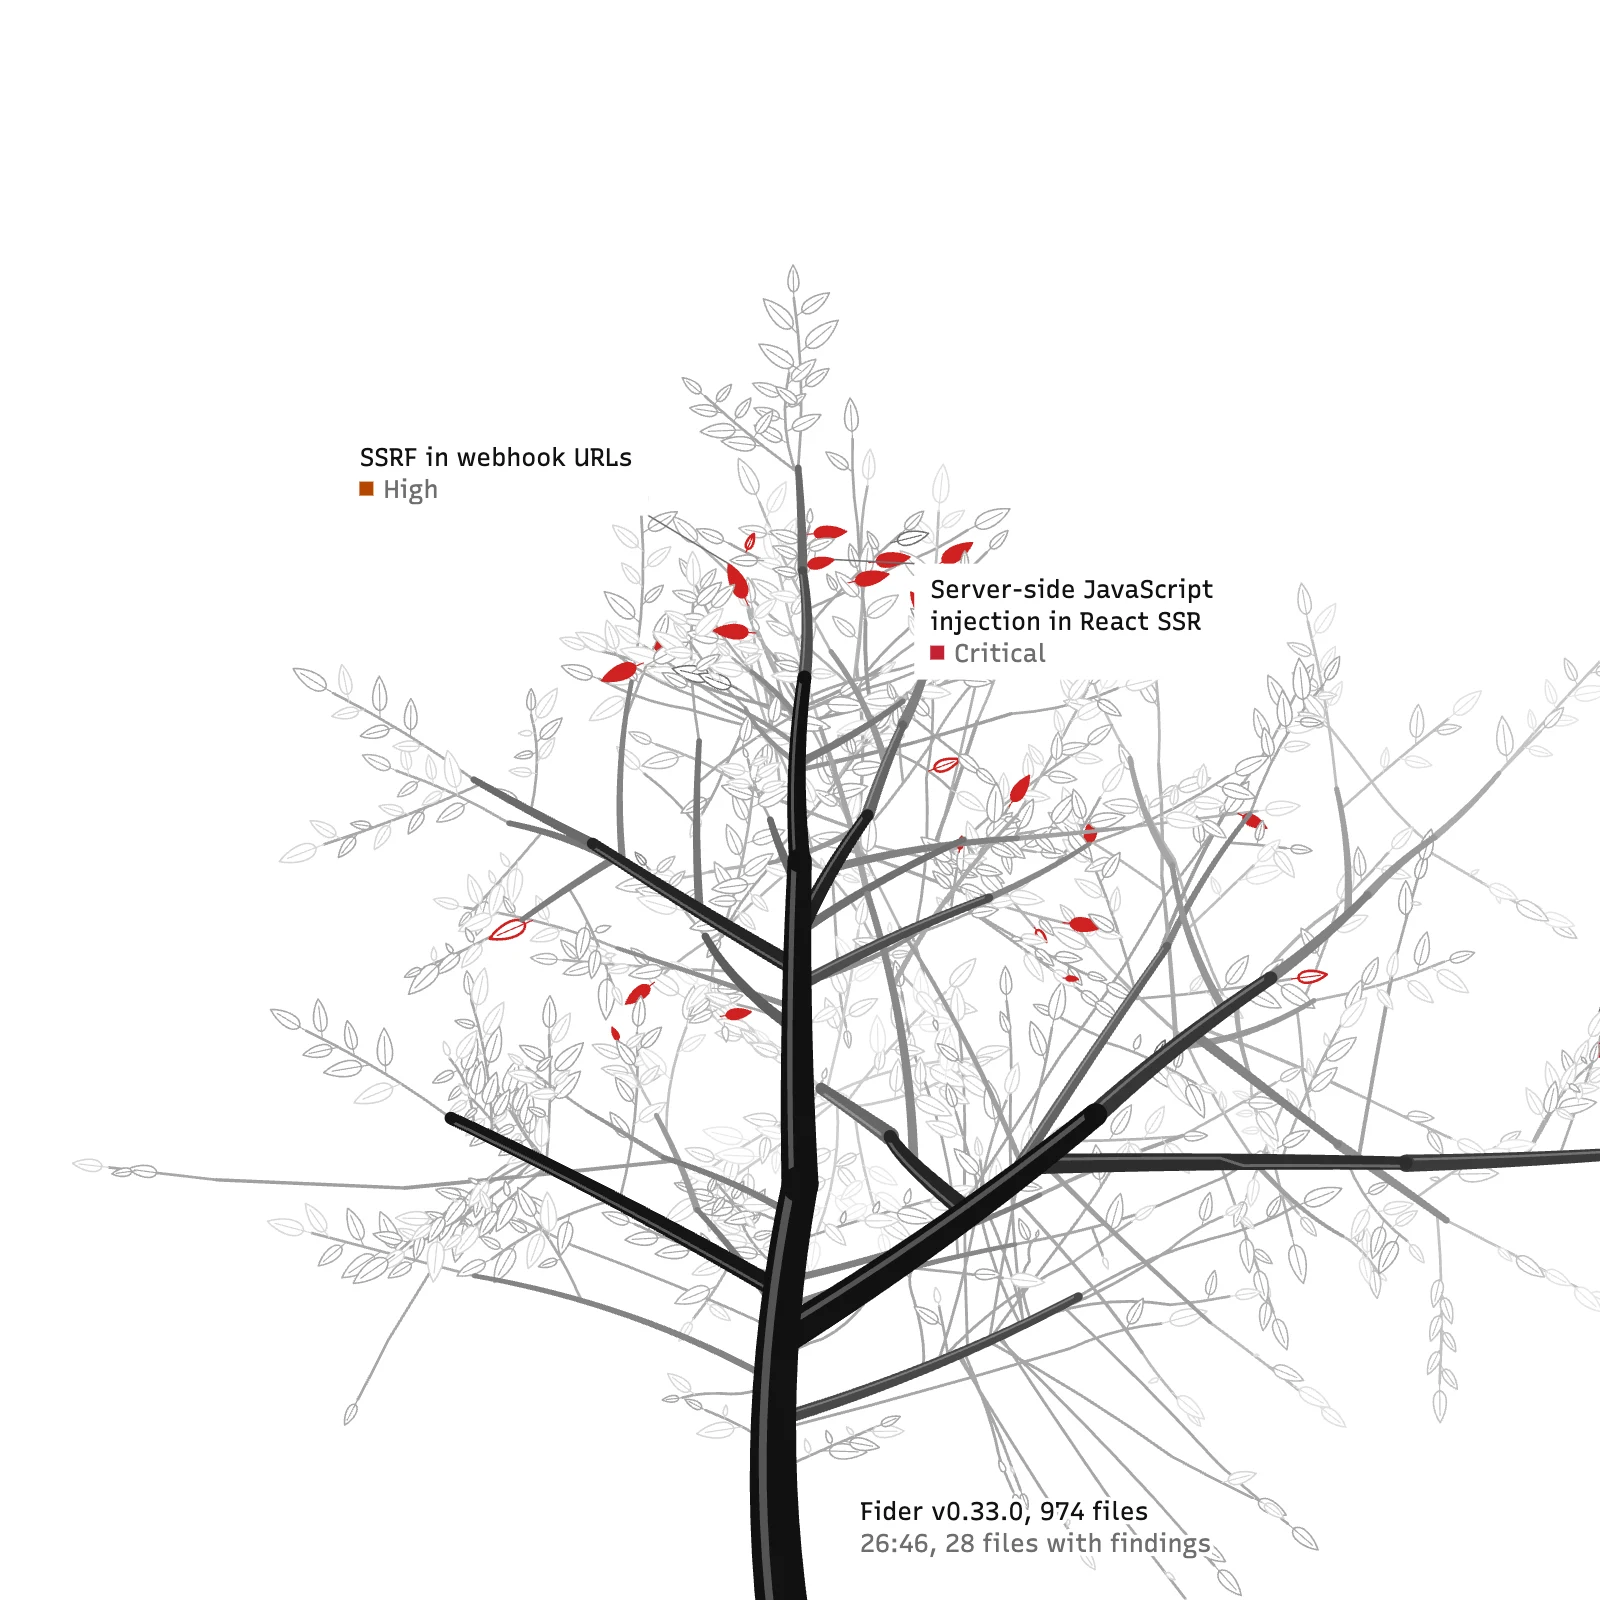
每个已确认的问题都写明位置、验证方式和修复方法。完整报告给工程师看,管理层报告给管理层和审计方看。免费复测后两份报告都会重新出具,另附测试证明函,确认本次渗透测试。

示例完整报告来自对一款演示报销应用的渗透测试。
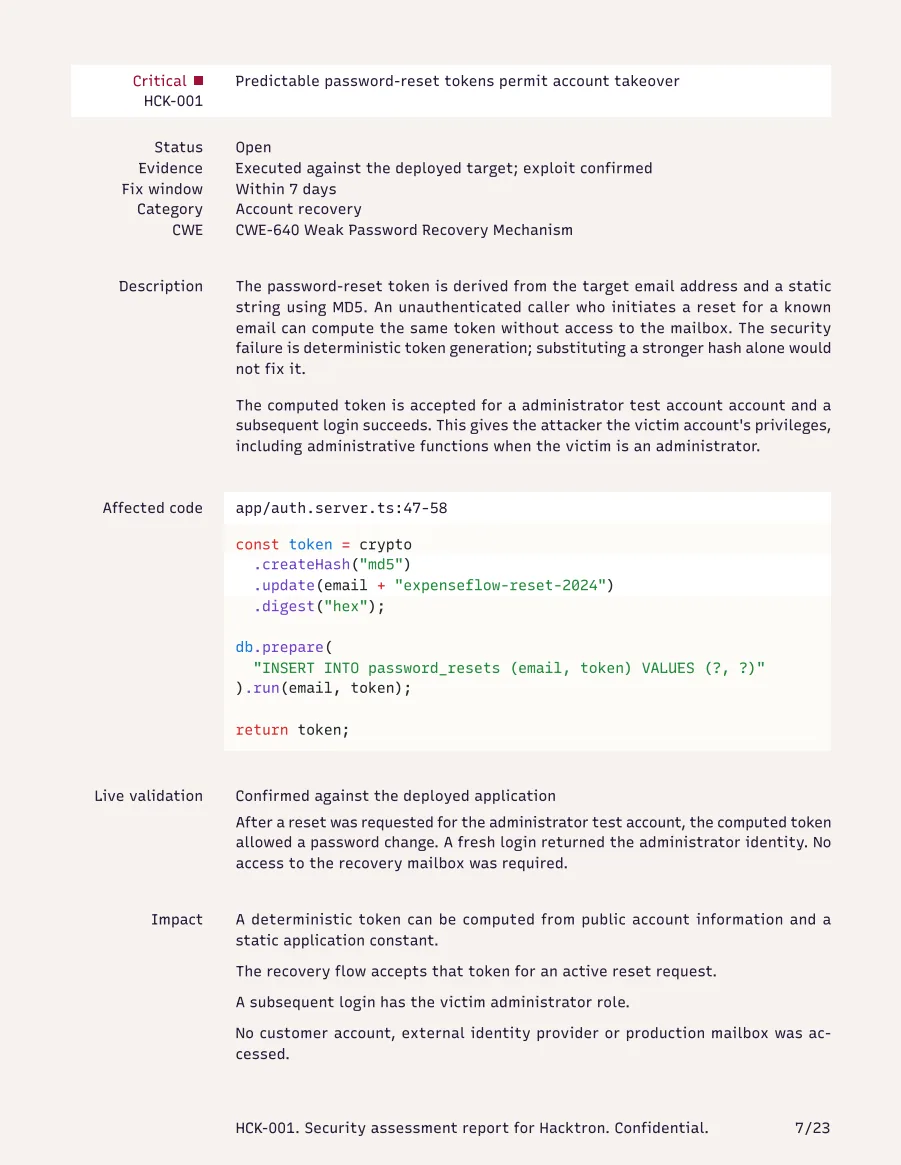
示例完整报告第 7 页:问题 HCK-001,密码重置令牌可预测,可导致账户接管示例完整报告第 7 页:问题 HCK-001,密码重置令牌可预测,可导致账户接管
完整报告
示例管理层报告第 6 页:问题概览与重点问题示例管理层报告第 6 页:问题概览与重点问题
管理层报告
示例测试证明函,证明渗透测试已完成复测示例测试证明函,证明渗透测试已完成复测
测试证明函

价格

价格按代码规模计算。

常见问题

这是黑盒测试吗?

不是。Whitebox 读取源代码,能追踪实现细节、数据流和业务逻辑。敏感代码可以压缩包形式上传,企业版还支持在您自己的网络中运行。

动态测试安全吗?

建议指向预发布环境,并使用测试账号。渗透测试开始前,Hacktron 会按您提供的步骤完成登录,全程可旁观,每一步操作都有日志记录。

能从我们自己的工具里发起吗?

可以。通过 Slack、MCP 或 API 都能发起渗透测试,由组织管理员审批后开始。

联系我们

预约演示或开始渗透测试。

[↓] [↑] 按 [enter] 打开
菜单
[M]
菜单下一项
[J]
菜单上一项
[K]
搜索
[F]
提问
[A]
登录
[S]
复制页面
[C]
收听
[L]
两端对齐
[R]
语言
[G]
深色模式
[D]
高对比度
[H]
快捷键
[I]
关闭
[Esc]